
はじめに:ニュースを見て「自社は大丈夫?」と思った皆様へ
近年、企業のシステムやWEBサイトを狙ったサイバー攻撃・情報漏えいニュースが絶えません。 特に最近話題となっているのが、WEBサイトで使われているプログラム言語「PHP(ピー・エイチ・ピー)」に関する重大な脆弱性(セキュリティ上の抜け道)のニュースです。
「ニュースは見たけれど、そもそもPHPって何?」
「自社のホームページやシステムは影響を受けるの?」
「どこに確認や問い合わせをすればいいか分からない…」
今回は、そんな疑問を分かりやすく解説し、自社でチェックすべきポイントと「万が一の備え」としてのUTM(統合脅威管理)の役割についてお伝えします!
そもそも「PHP」とは?どこに使われているの?
💡 PHPとは?
PHPとは、WEBサイトに「動き」をつけるための代表的なプログラミング言語です。 世界中・日本中の非常に多くのWebサイトやシステムで採用されています。
🏢 主に使われている場所・ツール
- WordPress(ワードプレス)などのCMS:企業の広報ページ、お知らせ、ブログ、オウンドメディアなど(CMS:Webサイトの管理・更新システムのこと)
- お問い合わせフォーム・予約システム:お客様の個人情報を入力・送信する機能
- ECサイト(ネットショップ):商品管理や決済連携機能
- 社内用WEBシステム:ブラウザ上で動作する顧客管理や業務管理システム
つまり、「自社のホームページをWordPressで作っている」「問い合わせフォームがある」という場合、ほぼ確実にPHPが動いていると考えてよいでしょう。
なぜ今回の「PHPの脆弱性」が危険なのか?
脆弱性を放置すると、悪意のある第三者から以下のような被害を受ける可能性があります。
- WEBサイトの改ざん(偽のページに書き換えられる)
- 個人情報・顧客データの漏えい
- 自社サイトが「他者への攻撃の踏み台」に悪用される
特に恐ろしいのは、「うちは中小企業だから狙われない」という油断です。サイバー攻撃の多くは全自動プログラムで「無差別に弱点を探して攻撃」してくるため、規模に関わらずターゲットになります。
自社でチェックすべきポイントと「問い合わせ先」の切り分け
「何から確認すればいいか分からない…」という方は、どこに課題があるかによって問い合わせ先を切り替えるのがスムーズです。
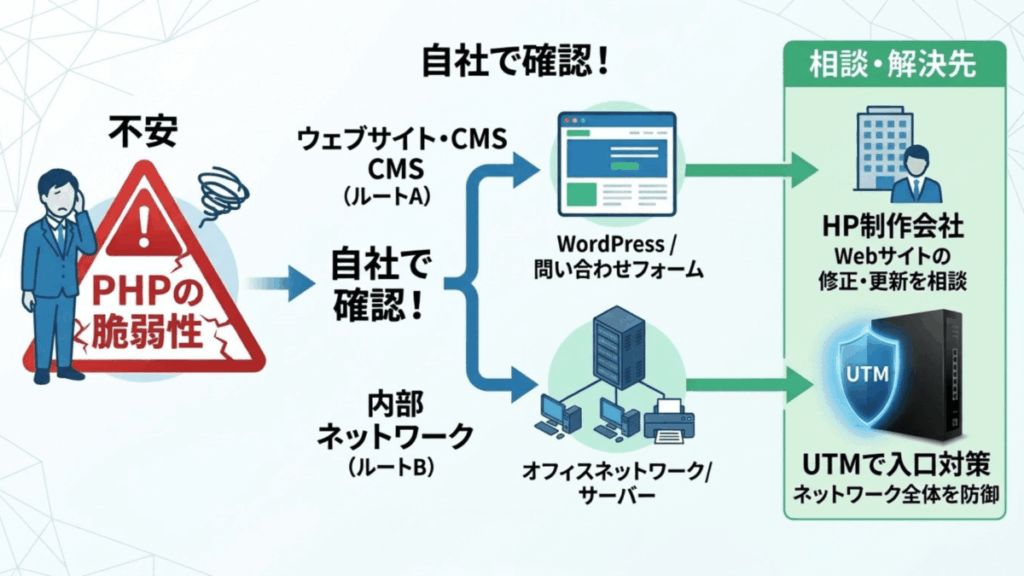
🔍 チェック①:自社のWebサイト(ホームページ・ECサイト)
- チェック内容:WordPressやプラグイン、PHPのバージョンが古いままで放置されていないか?
- 問い合わせ先 👉 「HP制作会社」または「WEB保守委託会社」
- 相談例:「最近話題のPHPの脆弱性について、自社のサイトが安全か・アップデートが必要か確認していただけますか?」
🔍 チェック②:自社の社内システム(顧客管理・業務システム等)
- チェック内容:自社専用のWEBシステムやサーバーが影響を受けていないか?
- 問い合わせ先 👉 「システム開発会社」または「サーバー管理会社」
- 相談例:「自社システムのPHPバージョンとセキュリティ対策状況を教えてください」
🔍 チェック③:社内全体のネットワーク・端末のセキュリティ
- チェック内容:もしWEBやサーバー側の対応に時間がかかる場合、ネットワークの入口で攻撃を遮断できているか?
- 問い合わせ先 👉 「IT・通信機器の販売設置業者(九州情報機器コンサル)」
アップデートがすぐにできない時の強力な味方「UTM」
WEBサイトやシステムのプログラム改修・バージョンアップは、「修正にコストがかかる」「すぐに対応してもらえない」といったタイムラグが発生しがちです。
その「無防備な期間」を埋める強力な対策が「UTM(統合脅威管理)」です。
🛡️ UTMが企業を守れる理由
- ネットワークの「玄関」で自動ブロック
サーバーやPCの手前(社内ネットワークの入口)にUTMを設置することで、不正侵入の通信(IPS機能など)を事前に検知・遮断します。 - システム修正までの「時間稼ぎ(多層防御)」ができる
PHPの修正作業が完了するまでの間も、UTMが外部からの攻撃を水際で食い止めます。 - 社内全体のPC・デバイスをまとめて保護
1台設置するだけで、社内にあるPCやサーバー、WI-FI接続された端末まで一括でセキュリティを高められます。
セキュリティは「早めの点検」が安心への第一歩です
PHPの脆弱性ニュースは、自社のセキュリティ環境を見直す良いきっかけになります。
- WEBサイトそのものの不安 ➡ HP等の制作会社様へご相談
- 社内ネットワークやUTM、セキュリティ全体の不安 ➡ 九州情報機器コンサルへご相談
「今のUTMで本当に守れているか診断してほしい」
「ネットワーク全体のセキュリティを見直したい」
そんな時は、ぜひ九州情報機器コンサルまでお気軽にご相談ください!
貴社の環境に合わせた最適な対策をご提案いたします。
コメント